CCとBCCの違いと使い分け|情報漏洩を防ぐ返信マナーの鉄則
SlackやTeamsといったビジネスチャットツールが業務基盤となった2026年現在においても、社外との公式な契約交渉や顧客への重要通知において、電子メールは依然として基幹インフラの位置を占めています。しかし、日々の業務で何気なくクリックしている宛先欄の操作ミスが、企業の存亡を揺るがすセキュリティ事故の引き金になり続けている現実は見過ごせません。
宛先指定における「CC」と「BCC」の選択ミスは、単なるビジネスマナーの逸脱にとどまらず、個人情報保護法に基づく重大事案の報告義務や損害賠償問題へと直結します。「知っているつもり」で放置されがちな基本仕様の差異と、返信機能が引き起こす人的トラブルのメカニズムを現場の視点から徹底的に解剖します。
📌 【この記事の重要ポイントまとめ】
- 要点1:CCは「同報共有・アドレス開示」、BCCは「秘密共有・アドレス不可視」という根源的な機能差がある。
- 要点2:BCCに入れるべき顧客リストを誤ってCCに設定する人的ミスは、即座に個人情報の漏洩事案として監督官庁への報告対象となる。
- 要点3:不用意な「全員に返信」や社内政治的な過剰CCは、組織の心理的摩擦と情報流出の潜在リスクを極限まで増大させる。
【基礎知識】CCとBCCの違いとToの役割|語源から紐解く本質的機能
メールを作成する際、必ず目にする「To」「CC」「BCC」の3つの入力欄。それぞれの役割を正確に区別するためには、機能の根底にある英語表現のルーツを把握するのが最短ルートです。
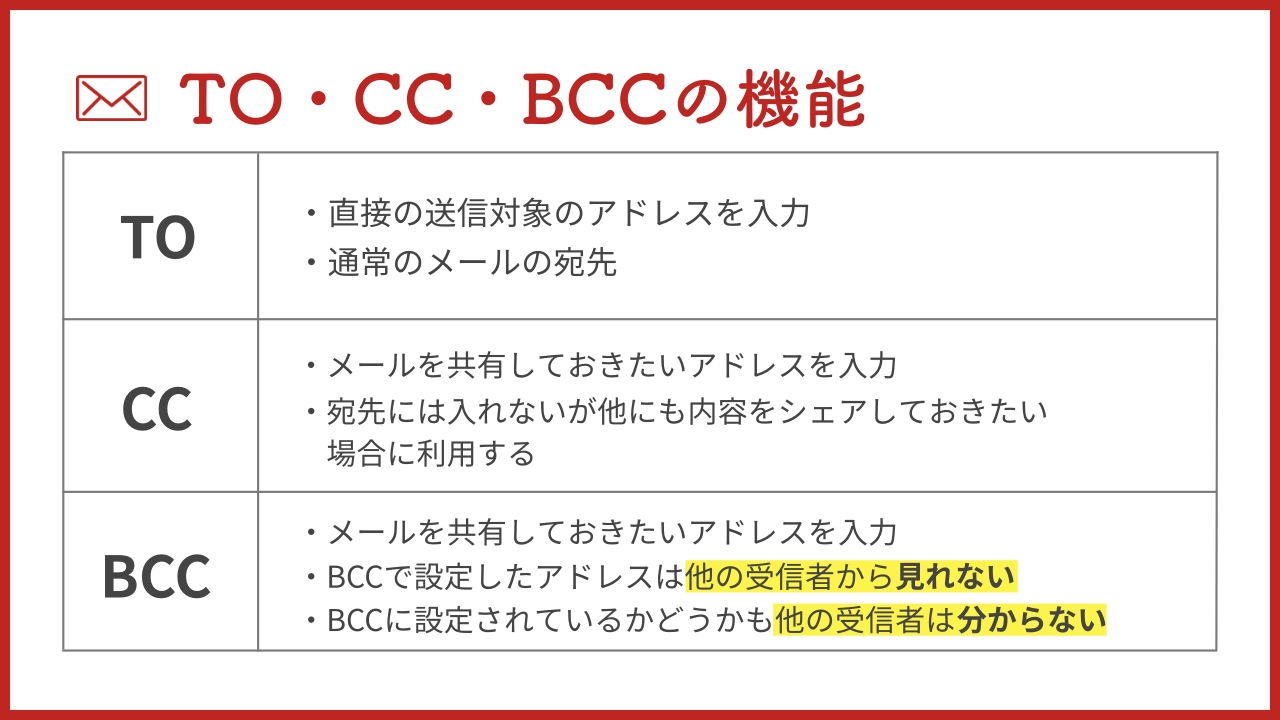
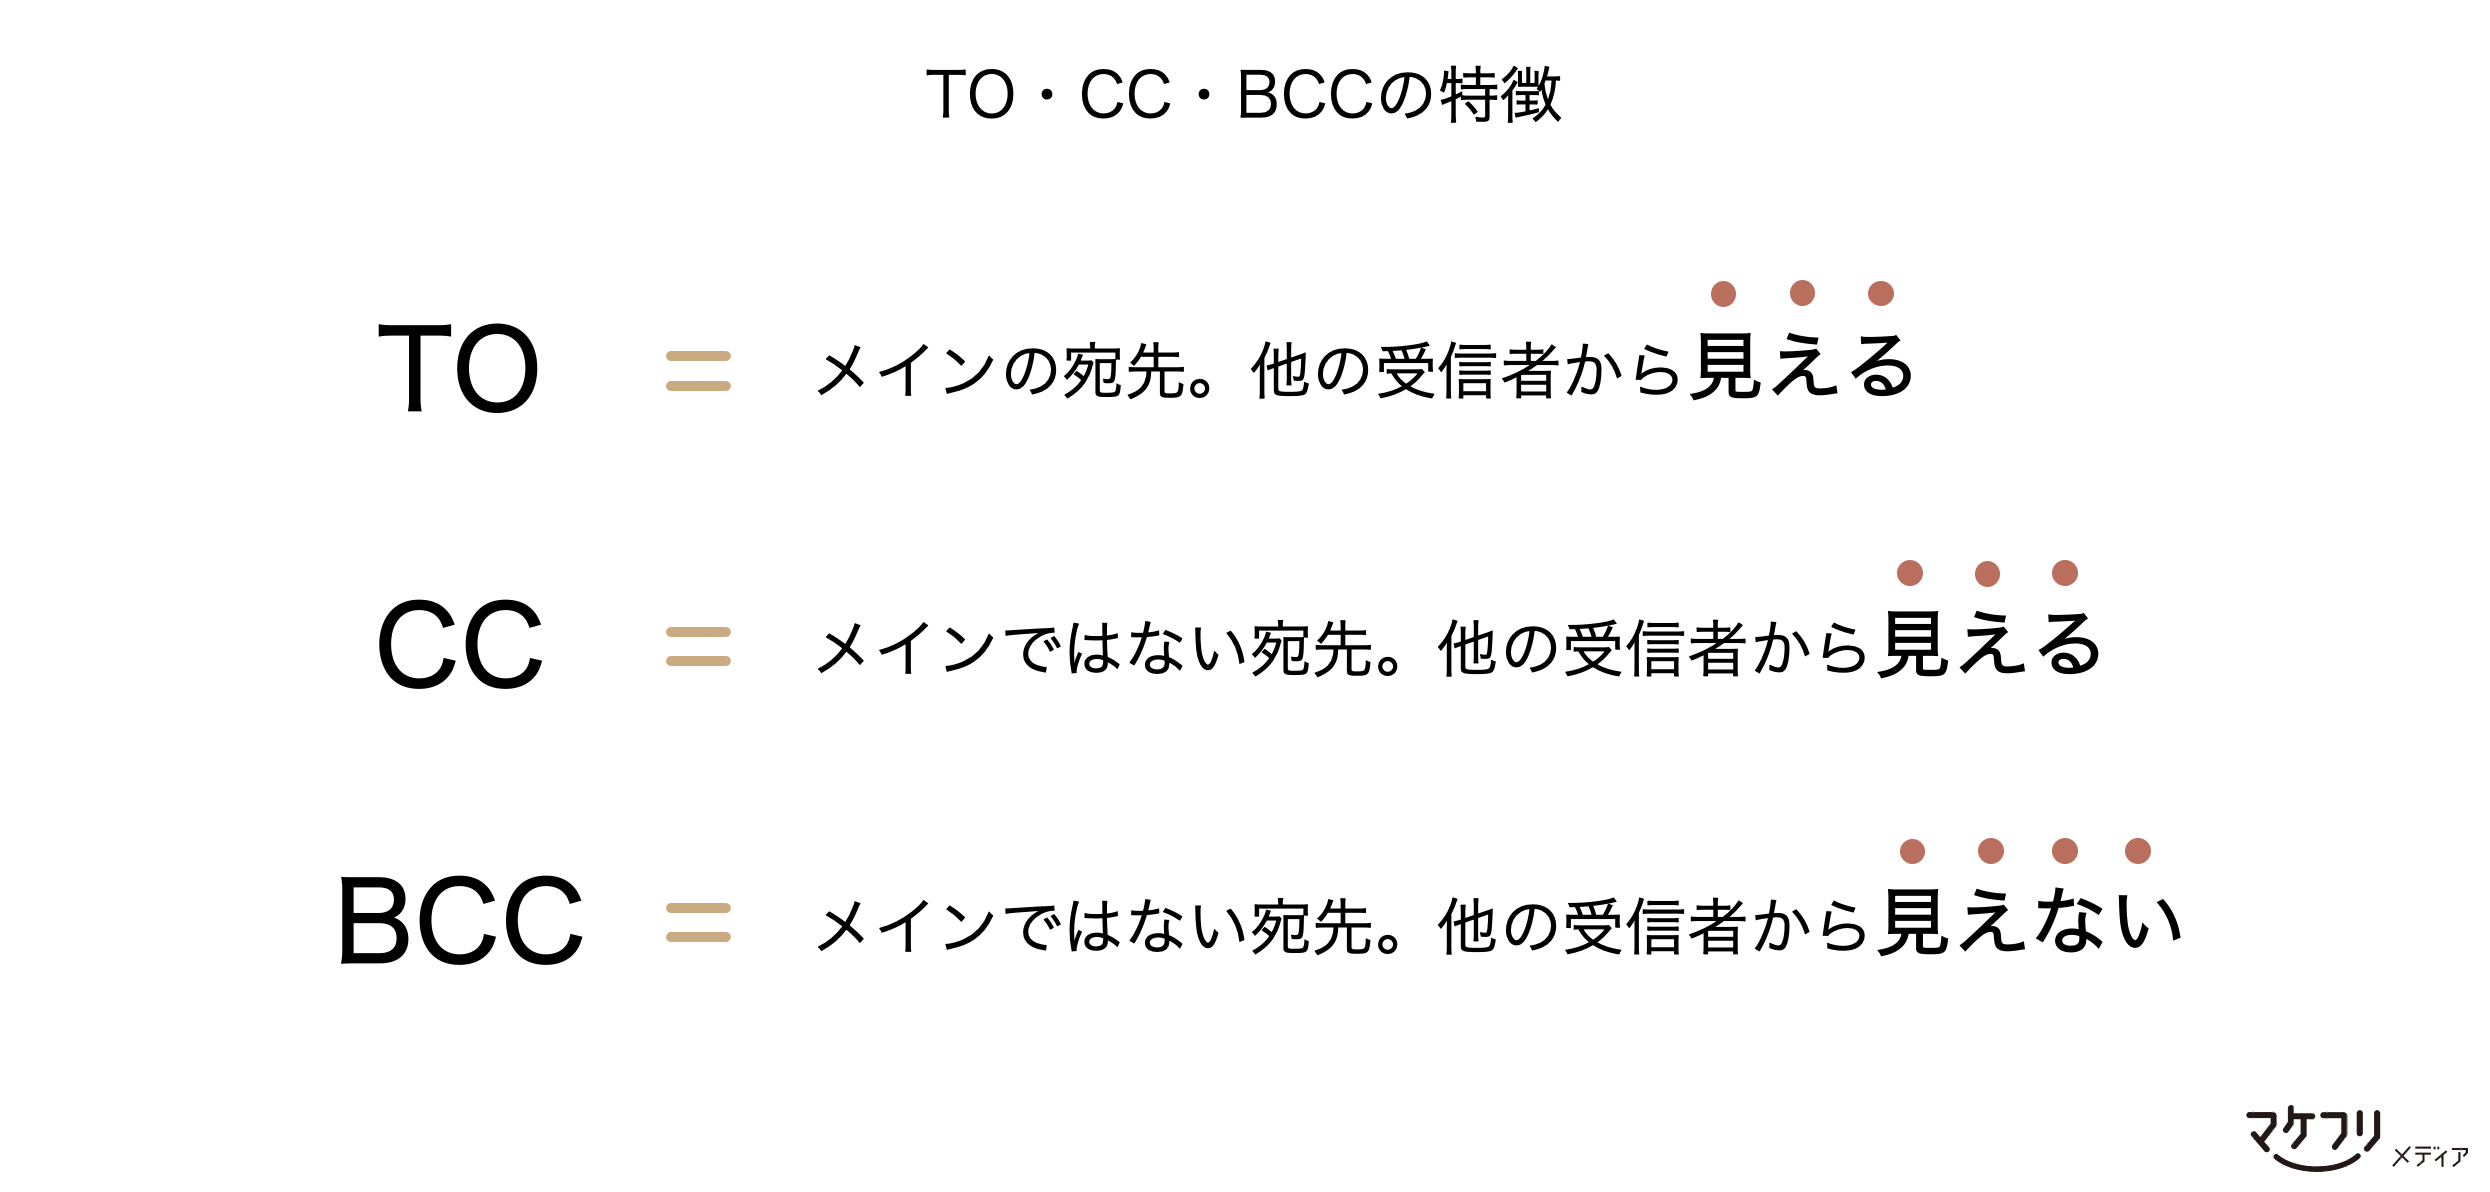
まず、カーボンコピー(Carbon Copy)の意味に由来するCCは、かつて複写伝票を作成する際に挟み込んでいたカーボン紙(複写紙)を語源としています。原本を受け取る主担当者(To)とまったく同じ文面を、「参考までに共有・把握しておいてほしい関係者」へ同報送信するための機能です。最大の特徴は、Toや他のCC受信者全員に誰のアドレスが含まれているかが完全に可視化される点にあります。
これに対し、ブラインドカーボンコピー(Blind Carbon Copy)の頭文字を取ったBCCは、「目隠しされた複写」を意味します。BCCに入力されたメールアドレスは、受信者側(ToやCCの受信者、さらには他のBCC受信者)の画面には一切表示されません。送信者だけが「誰にBCCで送ったか」を把握できる不可視の配信枠です。
日々の実務におけるCC BCC To 使い分けの基準は、以下のように極めて明快です。
・To(宛先):「あなたに読んで、アクション(返信や実務対応)を起こしてほしい」という直接の業務担当者。
・CC(同報):「やりとりの経緯を把握し、念のため保管・確認しておいてほしい」という関係者や上司。
・BCC(非公開同報):「お互いに面識のない複数の第三者へ同時に連絡したいとき」や「取引先とのやりとりを社内の別部署へ内密に共有しておきたいとき」の配信手段。
CCとBCCの違いを誤ると重大事故に?情報漏洩が起きる構造的欠陥
「CCとBCCを単に選び間違えただけ」という些細なオペレーションミスが、なぜ大々的な謝罪会見や社会的信用の失墜にまで発展するのでしょうか。その背景には、個人情報の取り扱いに関する法制度の厳格化と、メールソフトが抱えるユーザーインターフェース(UI)の構造的罠があります。
顧客向けセミナーの案内、メールマガジン、あるいは障害発生の一斉連絡を行う際、本来であればBCC欄に入力すべき数十〜数百名分のメールアドレスを、誤ってCC欄に貼り付けて送信してしまう事故が後を絶ちません。この瞬間、受信者全員の画面に「他人の氏名や企業名、メールアドレスの全リスト」が平然と表示されます。メールアドレスは特定の個人を識別できる情報、すなわち立派な「個人情報」です。
個人情報保護委員会が策定した個人情報保護ガイドラインメール運用の枠組みにおいて、本人の同意を得ずに他者のメールアドレスを不特定多数へ流出させる行為は、明確な漏洩インシデントに該当します。2022年4月に完全施行された改正個人情報保護法以降、個人の権利利益を害するおそれが大きい漏洩事故(概ね1,000人を超える漏洩や、不正アクセスの懸念など)については、同委員会への法定報告および本人への通知が完全義務化されました。
JIPDEC(一般財団法人日本情報経済社会推進協会)やセキュリティ機関の統計を見ても、ヒューマンエラーによる個人情報漏洩事故のうち、宛先設定ミスやBCC誤指定に起因するインシデントは毎年のようにワースト上位を独占しています。どれほど強固なファイアウォールやEDRを導入していようとも、作業者の指先一つで境界線防御を軽々と突破してしまう脆弱性が、メールソフトの「CC欄」には潜んでいます。
【徹底比較】To・CC・BCCの仕様・リスク・用途の違い一覧
メール送受信における3つの属性について、実務的な数値データとセキュリティリスクの観点から総合的に整理しました。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| To(宛先) | 返信義務:原則あり 他者へのアドレス開示:完全公開 | 1通あたり1〜3名程度が実務上の上限目安 | 主担当者を明確化する枠。複数人を設定すると「誰が返信するか」で責任が曖昧になりがち。 |
| CC(同報) | 返信義務:原則なし(状況共有) 他者へのアドレス開示:完全公開 | プロジェクト関係者・直属上司など3〜5名以内 | 社内・チーム内の情報共有に最適だが、社外の利害関係者を無断で巻き込むと信用失墜の原因に。 |
| BCC(非公開) | 返信義務:原則なし 他者へのアドレス開示:完全非公開(不可視) | 一斉通知時は数十件規模が限界(※システム負荷) | アドレス漏洩リスクを遮断できる反面、入力欄の取り違え事故を誘発する最大の温床。 |
| BCC一斉送信 | 誤送信事故率:メールインシデントの約6割が人的誤操作起因 | 100件以上の対外一斉送信は専用配信SaaSを利用 | 手動BCC送信は「事故が起きる前提」と見なすべき。現代のセキュリティ基準では原則非推奨。 |

【実態検証】現場を震撼させる「全員に返信」の罠とBCC受信者の暴走
CCとBCCの仕様を理解していても、メールを受信した後の行動で引き起こされる重大なヒューマントラブルが存在します。その筆頭が、メールCC返信のルールを無視した「全員に返信」の誤爆と、BCC受信者返信トラブルです。
ビジネスの現場では、メールソフトの返信ボタンを押す際、「差出人にのみ返信」と「全員に返信」の2つの選択肢が現れます。ここで全員に返信 CCの扱いを誤ると、社内だけの内緒話や見積もりの内部原価メモが、CCに含まれていた顧客先やパートナー企業へ丸ごと送信されてしまう大惨事が発生します。
ある大手IT商社の現場担当者は、取材に対して次のような苦い経験を打ち明けました。
「協力会社からの見積もりメールに上司がCCで入っていたため、社内向けに『この金額は高すぎるので再交渉してください』と書き添えて返信したところ、誤って『全員に返信』を押してしまい、協力会社側に生々しい社内協議の文面が筒抜けになってしまいました。平謝りの末、取引関係に深い亀裂が入りました」
さらに危険なのが、BCCでメールを受け取った側が起こす「暴走事故」です。送信者が良かれと思って内密に共有したBCC受信者が、その意図を理解せずに「全員に返信」を実行してしまうケースです。
BCCで受け取った本人が「全員に返信」を押すと、メールシステムはToとCCに設定されていた全員を返信先に指定して送信します。その結果、「本来そのやりとりに存在を知られてはいけなかったBCC受信者が、自ら存在を名乗り出る」という最悪の形で関係者全員に通知が届きます。顧客への一斉案内にBCCで紛れ込ませていた関係者がうっかり返信し、他の顧客全員へ返信メールがばら撒かれるという事態は、SNSや掲示板でも頻繁に悲鳴が上がる定番トラブルです。
一般に知られていない盲点とネットの誤解|「BCCなら安全」という神話
ネット上のマナー解説記事では「顧客リストへの送信はBCCを使えば安全」と安易に書かれているケースが散見されます。しかし、情報セキュリティの観点から見れば、「BCCの一斉送信に頼る運用そのもの」が極めて危険な時代遅れの慣習にすぎません。
BCC一斉送信の注意点として見落とされがちなのが、送信ドメイン認証技術(SPF/DKIM/DMARC)の厳格化による到達率の低下です。Google(Gmail)や米Yahoo!などの大手プロバイダは、大量メールの送信者に対して厳格な認証を求めています。一般的なメーラーからBCC欄に数百件のアドレスを詰め込んで発信すると、スパムフィルターによって高確率で迷惑メールフォルダへ隔離されるか、サーバー側で受信拒否されます。
さらに根本的な問題として、「人間が手動でBCC欄にメールアドレスを並べる」という行為自体が、認知心理学的にミスを排除できない構造を持っています。宛先入力時のサジェスト機能(補完候補)によって、似たような名前の別人をCCやToに誤選択してしまうリスクは日常的に存在します。一度でも「ToやCCに入力して送信ボタンを押す」というミスを犯せば、その瞬間に不可逆な情報漏洩が確定します。
したがって、確実なメール誤送信防止策を講じるのであれば、「BCCの運用に細心の注意を払う」という精神論ではなく、「顧客向けの一斉配信にOutlookやGmailの手動BCC送信を絶対に使わない」というシステム的な統制が必須となります。
【ビジネスメールCCマナー】組織病理と心理的バウンダリーから導く解決策
技術的な仕組みと同時に見直さなければならないのが、日本企業の職場に蔓延するビジネスメールCCマナーを巡る心理的病理です。
多くの組織で見られる「関係ない社員まで手当たり次第にCCへ入れる行為」は、社会心理学における「責任の希釈化(Bystander Effect)」を引き起こします。宛先(To)の受信者は、「他にもCCに何十人も入っているから、誰かが確認するだろう」と当事者意識を失い、業務の遅延を招きます。また、送信者側も「CCに上司を入れたのだから、自分は報告義務を果たした」と錯覚し、実質的なコミュニケーションを怠るアリバイ作りにCCを悪用する傾向があります。
他方で、業務の細かな指摘や批判をわざわざオープンなCC付きメールで行う行為は、相手の自尊心を傷つけるだけでなく、健全な職場の「心理的バウンダリー(境界線)」を破壊します。不要な人間関係の摩擦を生み、社内政治の牽制ツールとしてCCが濫用される状況は、組織全体の生産性を著しく削ぎ落とします。
【プロの結論】責任回避の「CC連打」を防ぐ境界線と利用判断基準
メール送受信における情報漏洩を防ぎ、健全なコミュニケーションを維持するためには、明確なツール選定と宛先設定の判断基準が必要です。
【CC・BCCの利用を即座にやめるべき条件】
・社外の顧客・ユーザーへ一斉連絡を行う場合:手動BCCは即刻廃止し、専用のメール配信システムやMA(マーケティングオートメーション)ツールを使用する。個別配信(宛名差し込み)を行うことで、他人のアドレスが露出するリスクを物理的にゼロに遮断できます。
・個人の評価・指導・批判を含む連絡:第三者をCCに含めず、Toの個別送信か、あるいは1on1ミーティングなどの非公開チャネルで行う。
・社内チームへの業務連絡・状況共有:メールのCCを何通も往復させるのをやめ、SlackやTeamsのパブリックチャンネルへ集約する。
【CC・BCCを正しく活用できる適正条件】
・担当者交代の挨拶・引き継ぎ:新任者をTo、前任者をCCに設定し、関係者に「これからの窓口」を公に認知してもらう場合。
・複数社が参画するプロジェクトの進捗共有:全員が既知の間柄であり、情報の透明性が合意されているクローズドなコミュニティ。
・自社の法務・監査部門への証跡共有:対外交渉の過程において、社内コンプライアンス管理のために自社の専用アドレスをBCCに含める運用(社外へは秘匿)。
【cc bcc 違い】に関するよくある質問(FAQ)
Q1:CCで届いたメールに返信するときは、「全員に返信」するのが正しいマナーですか?
A1:原則として「全員に返信」を選択するのがビジネスの基本です。CCに含まれている関係者もその業務の進捗を共有されているため、送信者だけに返信すると情報の断絶が生じるからです。ただし、私的な雑談や業務と無関係な内容、あるいは機密性の高い個別の指摘を返す場合は、CCを外して差出人(To)のみに返信してください。
Q2:BCCで送られてきたメールにうっかり「全員に返信」したらどうなりますか?
A2:BCC受信者のアドレスが、元メールの「To」と「CC」に入っていた全員に対して丸見えの状態で送信されます。「自分がBCCで受信していた」という事実そのものが全員に露呈するため、重大な関係悪化や機密漏洩につながります。BCCで受信したメールへの返信は、極めて慎重に「差出人のみに返信」を選ばなければなりません。
Q3:社外への一斉メールでBCCを使わざるを得ない場合、Toには誰のアドレスを入れればよいですか?
A3:送信者自身のメールアドレス(自社の代表アドレスや担当者自身)をToに設定するのが通例です。受信者のメーラーには、To欄に送信者のアドレスが表示され、BCCに入った個別の顧客アドレスは不可視化されます。Toを空欄のまま送信できるメーラーもありますが、スパム判定を受けるリスクが高まるため避けるべきです。
Q4:GmailやOutlookで「CC」や「BCC」の入力枠が見当たらないのですが?
A4:近年のメーラーは画面をシンプルにするため、初期状態ではCC/BCC欄が非表示になっている場合があります。新規作成画面の右端や宛先(To)入力欄の周辺にある「Cc」「Bcc」というテキストボタンをクリックすることで、入力フィールドが展開されます。
まとめ:メール誤送信防止策の徹底と次世代のコミュニケーション設計
CCとBCCの違いは、単に「宛先が見えるか見えないか」という表面的な仕様にとどまりません。その本質は、情報の透明性とプライバシー保護という、背反する2つの要請を制御するための設計思想にあります。
個人の注意力だけに依存するBCC誤送信 情報漏洩対策には限界があります。誤送信防止プラグインによる「送信保留時間の確保(5分間取り消し可能機能)」や「宛先確認ポップアップ」、さらには外部顧客向けには専用配信ツールの利用を社内規定で義務付けるなど、システム的な防護柵を敷くことが組織防衛の生命線となります。
ツールが進化しても、送信ボタンを押す人間のリテラシーが追いついていなければリスクは消滅しません。一度の送信ミスで築き上げた信頼を失わないために、To、CC、BCCが持つ重みを正しく再認識し、日々のメールコミュニケーションを抜本的に見直すことが求められています。 (出典: cc bcc 違い(Yahoo!ニュース))
テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。